Tag archieven: cyberaanval

Vluchten vertraagd: cyberaanval legt check-in systemen plat op Zaventem

Zaventem adviseert passagiers om vluchtstatus vooraf te checken.

De luchthaven van Zaventem werd vrijdagavond opgeschrikt door een grootschalige cyberaanval bij een externe dienstverlener die verantwoordelijk is voor de check-in- en boardingsystemen. Het incident zorgde ervoor dat verschillende luchtvaartmaatschappijen op Brussels Airport kampen met technische problemen, waardoor het inchecken van passagiers slechts handmatig mogelijk was. Hoewel de luchthaven benadrukt dat de impact voor reizigers en het vliegverkeer beperkt bleef, is de situatie ook op zaterdag nog niet volledig opgelost.

impact beperkt

De aanval vond plaats op vrijdag 19 september en trof niet enkel Brussels Airport, maar ook meerdere andere Europese luchthavens die gebruikmaken van dezelfde systemen. Voor passagiers betekende dit dat het digitale proces voor check-in en boarding volledig stilviel en enkel personeel met pen, papier en noodprocedures aan de slag kon. “Door de technische problemen moest de incheckprocedure handmatig worden uitgevoerd. De impact op de passagiers bleef beperkt,” laat de luchthaven in Zaventem weten.

Naast Brussels Airport zijn ook luchthavens in Berlijn en Londen zwaar getroffen door het digitale incident. Zowel Berlin Brandenburg Airport als London Heathrow Airport bevestigen dat de aanval hun systemen heeft geraakt en waarschuwen passagiers voor aanzienlijke hinder.

Ondanks deze geruststellende boodschap blijft de hinder zichtbaar. Op zaterdagochtend waren er nog altijd vluchten die met vertraging vertrokken en ook annuleringen konden niet uitgesloten worden. Brussels Airport adviseerde reizigers daarom om vooraf steeds de status van hun vlucht te controleren. Reizigers die op zaterdag een vlucht gepland hadden, kregen het dringende advies om alleen naar de luchthaven te komen als hun vlucht daadwerkelijk bevestigd was. Bovendien werd opgeroepen om ruimschoots op tijd aanwezig te zijn: twee uur voor vluchten binnen de Schengenzone en drie uur voor intercontinentale vluchten.

informatiekanelen

De externe dienstverlener werkt ondertussen met man en macht aan een oplossing. Vanuit Brussels Airport klinkt dat de betrokken IT-partner het probleem zo snel mogelijk probeert te verhelpen. Toch is het nog onduidelijk hoelang het duurt voordat de digitale systemen weer volledig operationeel zijn. De luchthaven zelf benadrukt dat zij passagiers blijven informeren via hun officiële informatiekanalen, waar regelmatig updates worden gedeeld.

Foto: Brussels Airlines

Voor veel reizigers betekende de cyberaanval een stresserende start van hun reis. Lange rijen aan de balies, onverwachte wachttijden en de onzekerheid of vluchten überhaupt zouden vertrekken, maakten dat de situatie chaotisch aanvoelde. Het luchthavenpersoneel probeerde de druk op te vangen door met extra inzet de manuele check-in zo vlot mogelijk te laten verlopen. Daarbij werd vooral ingezet op duidelijke communicatie en het garanderen dat zo weinig mogelijk vluchten volledig geannuleerd hoefden te worden.

incident

Brussels Airport gaf aan dat het incident hen niet onvoorbereid trof. Er zijn standaard noodprocedures voorzien voor wanneer de digitale systemen uitvallen, zodat het vliegverkeer in elk geval niet volledig stilvalt. Toch erkent de luchthaven dat een cyberaanval van deze omvang extra druk legt op de dagelijkse werking en op het personeel.

Voor passagiers is het intussen vooral zaak om geduld te hebben en de situatie nauwlettend te volgen. Brussels Airport adviseert iedereen die vandaag reist om steeds rekening te houden met mogelijke vertragingen en wijzigingen. Ondanks de hinder probeert de luchthaven de reizigers gerust te stellen door te benadrukken dat er hard gewerkt wordt aan een oplossing en dat men alles in het werk stelt om de gevolgen voor de passagiers zoveel mogelijk te beperken.

Cyberaanval op Hotel La Merveilleuse: klanten gedupeerd door phishing

Opvallend dat booking.com, ondanks het feit dat de boekingen via hun platform waren gemaakt, de getroffen klanten niet informeerde over het datalek.

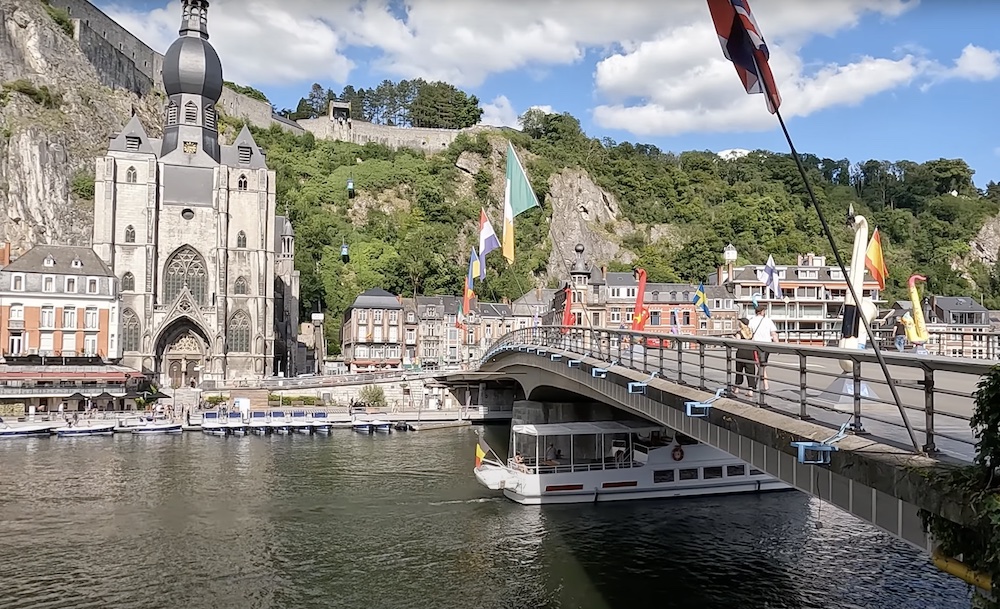
Hotel La Merveilleuse in Dinant is onlangs slachtoffer geworden van een grootschalige cyberaanval. Klanten die via booking.com een reservering hadden gemaakt, werden opvallend genoeg niet door het boekingsplatform op de hoogte gesteld van het datalek, wat leidde tot de verspreiding van phishing e-mails. Deze aanval resulteerde in frauduleuze betalingsverzoeken en geannuleerde boekingen, wat voor grote onrust zorgde onder de gasten van het hotel.

In een officiële e-mail aan de getroffen klanten bood Hotel La Merveilleuse zijn excuses aan voor het incident dat plaatsvond op 20 juni 2024. De cyberaanval leidde tot een reeks frauduleuze e-mails waarin klanten werden gevraagd om hun reservering en betalingsgegevens te bevestigen.

De boodschap luidde: “we willen onze excuses aanbieden voor het incident dat plaatsvond op 20 juni 2024. een cyberaanval heeft geleid tot frauduleuze betalingsverzoeken en geannuleerde boekingen. negeer en verwijder alle verdachte e-mails. Als u een frauduleuze betaling hebt gedaan, neem dan onmiddellijk contact op met uw bank en doe aangifte bij de politie. We hebben een klacht ingediend en de betrokken klanten geïnformeerd.”

Verder benadrukte het hotel dat het zijn beveiligingssystemen heeft versterkt om dergelijke incidenten in de toekomst te voorkomen. “We zullen u nooit vragen om per e-mail te betalen voor uw aankomst. Als u via booking.com boekt, kunt u alleen op hun website betalen,” aldus de verklaring. Het hotel benadrukte ook zijn bereidheid om de gasten binnenkort weer te verwelkomen, ondanks de ongemakken veroorzaakt door de aanval.

phishing e-mails

De phishing e-mails die in naam van Hotel La Merveilleuse werden verstuurd, bevatten een misleidende boodschap waarin stond: “We willen u laten weten dat het bericht over de bevestiging van de betaalmethode legitiem is en van ons afkomstig is. Dit proces is noodzakelijk vanwege het nieuwe anti-fraudebeleid. Onze excuses voor het eventuele ongemak dat dit kan veroorzaken. Aarzel niet om contact met ons op te nemen als u nog vragen heeft!”

Opvallend was dat booking.com, ondanks het feit dat de boekingen via hun platform waren gemaakt, de getroffen klanten niet informeerde over het datalek. Dit verzuim zorgde ervoor dat veel klanten hun betalingsgegevens aan de hackers prijsgaven. De vraag rijst waarom boekingsgegevens van klanten worden doorgestuurd naar potentieel onbetrouwbare systemen van derden wanneer men boekt via booking.com.

De Autoriteit Persoonsgegevens (AP) heeft eerder geconcludeerd dat booking.com zich in 2023 goed hield aan de regels rond het melden van datalekken. Echter, in 2021 legde de AP een boete van 475.000 euro op aan booking.com vanwege het te laat melden van een datalek waarbij criminelen persoonsgegevens van 4.000 klanten buitmaakten, waaronder creditcardgegevens van 300 slachtoffers. Ook na dit incident meldde booking.com mogelijk enkele datalekken niet tijdig bij de AP.

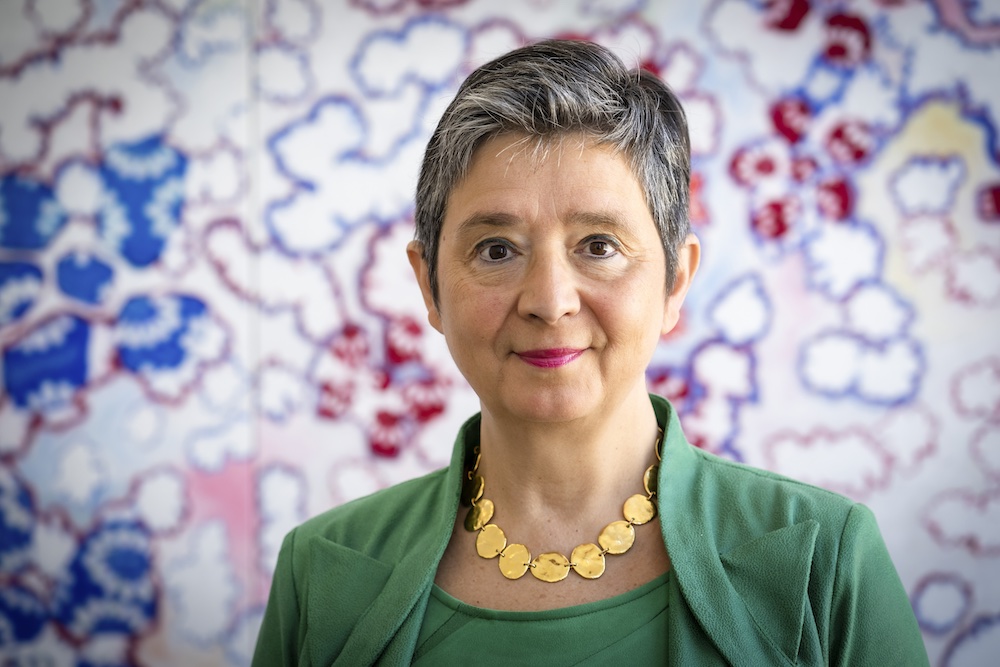
Monique Verdier, AP –
Foto: Marlijn Beekman

Monique Verdier, sinds 1 januari 2019 vicevoorzitter en lid van het bestuur van de AP, benadrukte de verantwoordelijkheid van grote platforms zoals booking.com om het lekken van persoonsgegevens te voorkomen: “Gebruikers geven gevoelige informatie uit handen, zoals hun creditcardgegevens. het is belangrijk dat booking.com deze gegevens goed beschermt. Toch kan een datalek helaas overal gebeuren, ook al heb je goede voorzorgsmaatregelen getroffen. om schade voor je klanten en herhaling van zo’n datalek te voorkomen, moet je het datalek op tijd melden bij de AP, zodat de AP kan adviseren waar nodig.”

Deze cyberaanval en de daaropvolgende reactie van Hotel La Merveilleuse en booking.com onderstrepen het belang van strikte beveiligingsmaatregelen en tijdige communicatie bij datalekken. Klanten vertrouwen hun persoonlijke en financiële gegevens toe aan deze platforms, en het is cruciaal dat deze gegevens met de grootst mogelijke zorg worden behandeld om het risico op cybercriminaliteit te minimaliseren.